I. Por Que um Framework, Não uma Lista de Táticas
Os sete artigos anteriores desta série documentaram manifestações distintas de um mesmo fenômeno: atrofia de expertise organizacional, colapso de retenção em formação, ilusão de velocidade em engenharia, o paradoxo dependência-vs-aumento, rendição cognitiva individual, a convergência multi-domínio da evidência, e precedentes concretos de falha catastrófica. Cada artigo, isoladamente, sugeriu mitigações pontuais — Scaffolding Estruturado, Protocolo de Dissidência Registrada, medição de tempo de ciclo completo.
Tratadas isoladamente, essas mitigações correm o risco de se tornarem mais uma camada de processo burocrático desconectado, implementadas por departamentos diferentes, sem coerência arquitetural entre si. Sugerimos que o valor real emerge quando essas táticas são reconhecidas como manifestações de um único princípio arquitetural subjacente, e consolidadas em um framework operacional coerente que qualquer sistema de decisão assistida por IA deve atender.
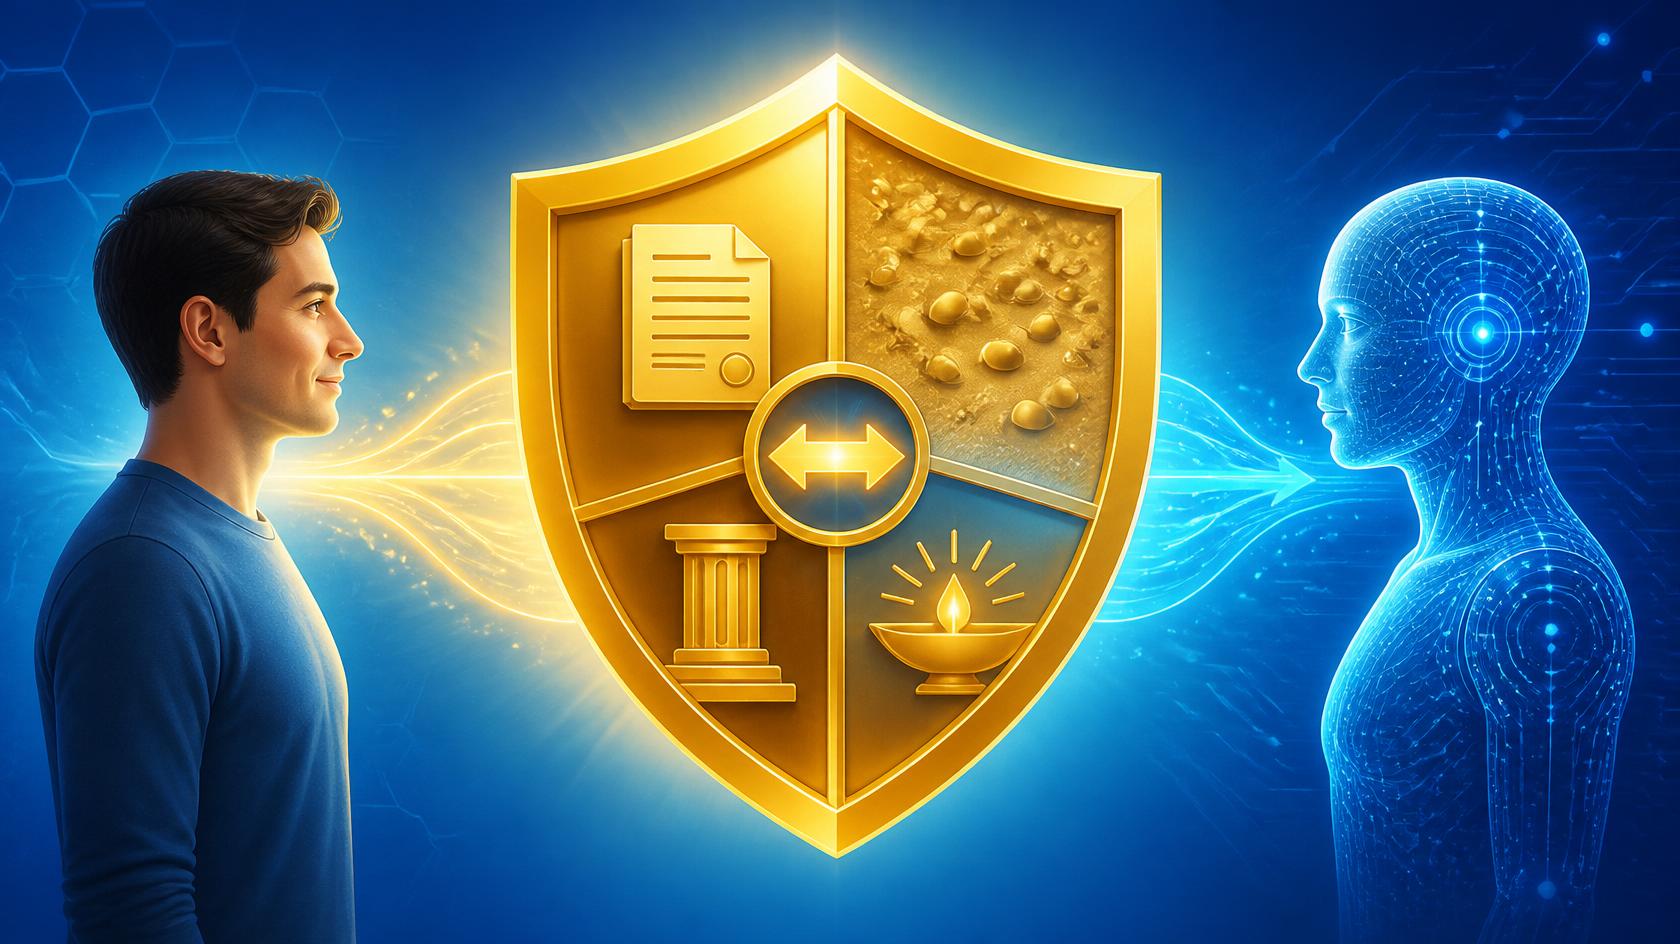
Apresentamos aqui o Escudo Cognitivo: um framework de cinco componentes que posiciona a capacidade humana entre a intenção original da tarefa e a assistência algorítmica, garantindo que a IA amplifique o julgamento humano em vez de substituí-lo silenciosamente. O nome é deliberado: um escudo não impede o contato com a força externa — ele absorve e redistribui o impacto de forma controlada, permitindo que quem o porta continue avançando. É exatamente essa a função dos cinco componentes: não bloquear o uso de IA, mas garantir que seu uso nunca ocorra sem a camada de proteção que preserva a capacidade humana subjacente.
[Ponto de Inflexão Fiduciária]: As mitigações de Dívida Cognitiva já implementadas pela sua organização — se existirem — são táticas isoladas por departamento, ou partes de um framework arquitetural único e coerente?
II. Os Precedentes que Fundamentam Cada Componente
Cada um dos cinco componentes do Escudo Cognitivo deriva diretamente de evidência já apresentada nesta série, não de teoria nova. O componente de Fricção Controlada deriva do princípio de “dificuldades desejáveis” de Bjork e da evidência de retenção do Artigo 02. O componente de Rascunho Não Assistido deriva da distinção entre rede de segurança e substituto direto estabelecida no paradoxo do CADe, Artigo 04. O componente de Governança de Verdade Fundamental (Ground Truth Governance) deriva diretamente da disciplina de recalibração periódica já estabelecida na Série 1 desta coleção de White Papers. O componente de Sabedoria como Serviço deriva da necessidade de expertise paralela identificada na convergência multi-domínio do Artigo 06. O componente de Fluxos com Intenção Primeiro deriva diretamente do mecanismo de Rendição Cognitiva documentado no Artigo 05 — a necessidade de que o julgamento humano preceda, e não suceda, a consulta algorítmica.
Esta ancoragem em evidência já estabelecida é deliberada: o Escudo Cognitivo não é uma proposta especulativa de melhores práticas genéricas, é a consolidação estrutural de padrões que a própria evidência empírica desta série já demonstrou serem eficazes ou necessários, caso a caso, ao longo dos sete artigos anteriores.
A literatura de segurança de sistemas complexos, incluindo os princípios de defesa em profundidade (defense in depth) originários de engenharia nuclear e adaptados para segurança cibernética, sustenta a lógica de que nenhum componente isolado do Escudo Cognitivo é suficiente sozinho — a proteção emerge da redundância deliberada de múltiplas camadas independentes, cada uma capaz de capturar falhas que escapariam das demais. Um sistema de defesa em profundidade bem desenhado assume, deliberadamente, que qualquer camada individual pode falhar — e é precisamente essa premissa pessimista, incorporada ao desenho, que torna o sistema como um todo resiliente mesmo quando um componente específico falha isoladamente.
[Ponto de Inflexão Fiduciária]: Se sua organização já implementa alguma versão de um ou mais desses cinco componentes, eles operam como camadas redundantes coordenadas, ou como iniciativas isoladas que uma auditoria de outro departamento sequer conhece?
III. Os Cinco Componentes do Escudo Cognitivo
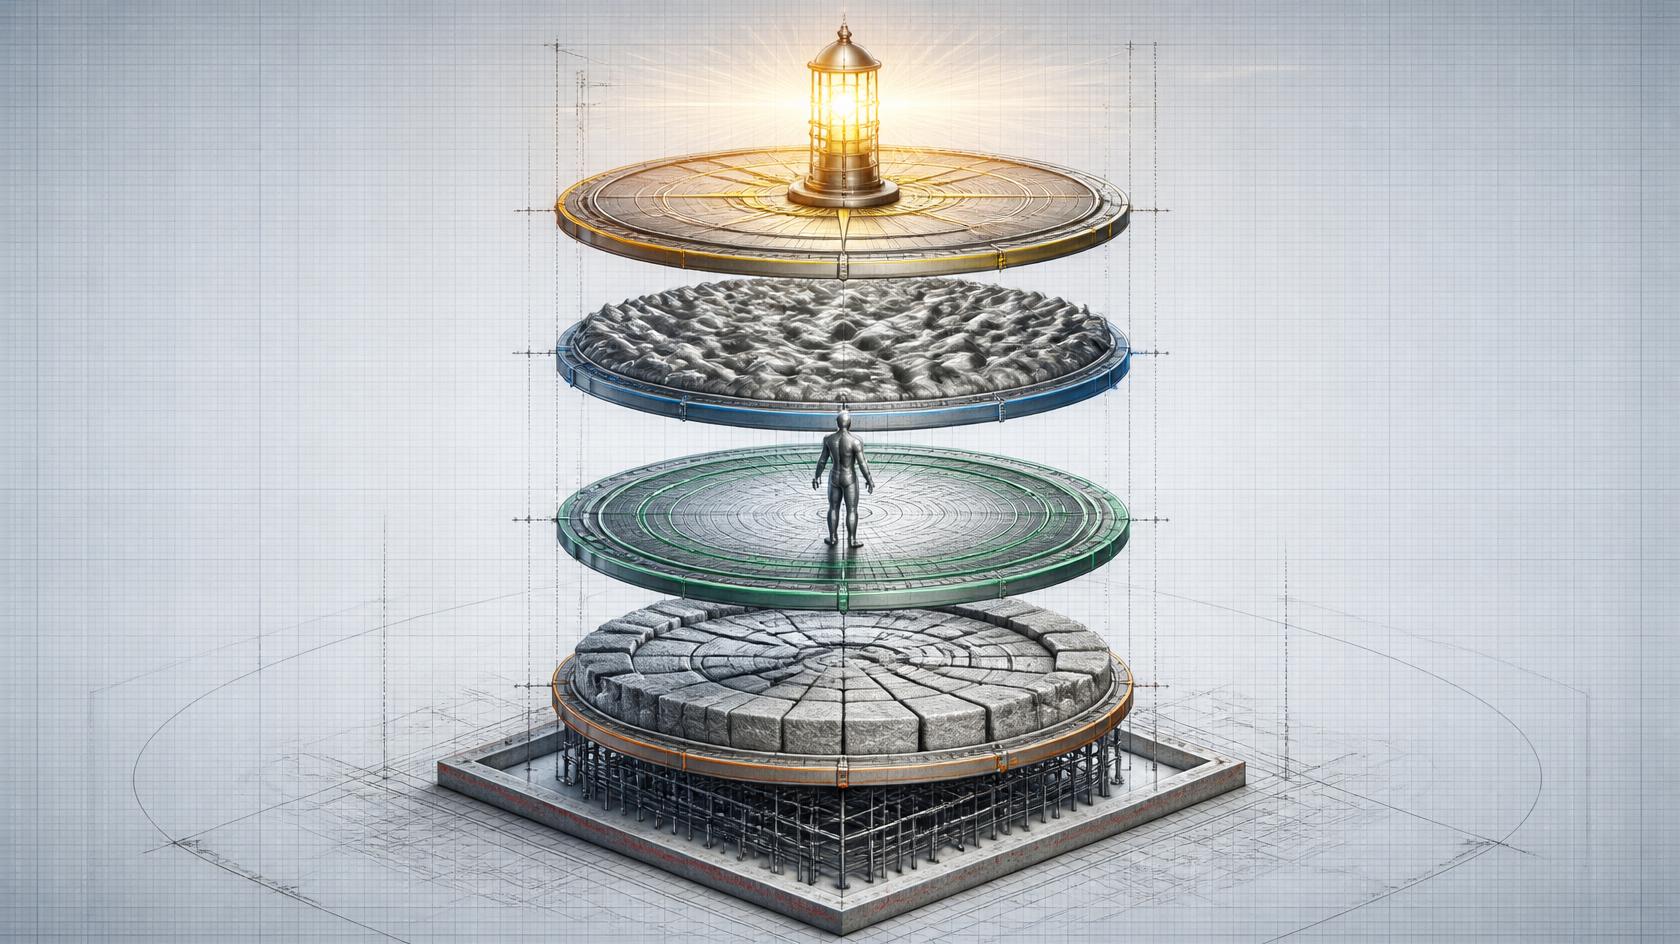
Cada componente do framework corresponde a um ponto de intervenção específico no fluxo entre intenção humana e execução assistida por IA:
Componente 1 — Fluxos com Intenção Primeiro (Intent-First Workflows): O profissional formula e documenta sua própria hipótese ou intenção antes de consultar qualquer recomendação algorítmica, invertendo a sequência que produz Rendição Cognitiva.
Componente 2 — Fricção Controlada (Controlled Friction): Pontos de pausa deliberados são inseridos no fluxo de trabalho assistido por IA, exigindo justificativa explícita antes da aceitação de sugestões de alto impacto, preservando o esforço cognitivo necessário para retenção e formação de expertise.
Componente 3 — Rascunho Não Assistido (Unaided First Draft): Para tarefas de formação e desenvolvimento de expertise, a primeira tentativa deve ser produzida sem acesso à assistência algorítmica, reservando a IA para a fase de revisão e refinamento, não de geração inicial.
Componente 4 — Governança de Verdade Fundamental (Ground Truth Governance): Testes periódicos e obrigatórios de reversibilidade — a organização deve demonstrar, em intervalos regulares, capacidade de operar sem o sistema de IA, medindo objetivamente a competência humana residual.
Componente 5 — Sabedoria como Serviço (Wisdom as a Service): Manutenção deliberada de um núcleo de expertise humana paralela, nunca dependente da ferramenta, disponível como fallback estrutural e como fonte de auditoria independente da qualidade das recomendações algorítmicas.
Sugerimos que a implementação dos cinco componentes não precisa ser simultânea — organizações podem priorizar o componente que corresponde ao domínio de maior risco identificado na Matriz de Diagnóstico do Artigo 06, implementando os demais em sequência conforme maturidade organizacional permite.
[Ponto de Inflexão Fiduciária]: Dos cinco componentes do Escudo Cognitivo, qual já existe, ainda que parcialmente, na sua organização hoje — e qual representa a lacuna de maior risco imediato?
IV. A Defesa Frágil de “Isso Vai Desacelerar Demais Nossa Operação”
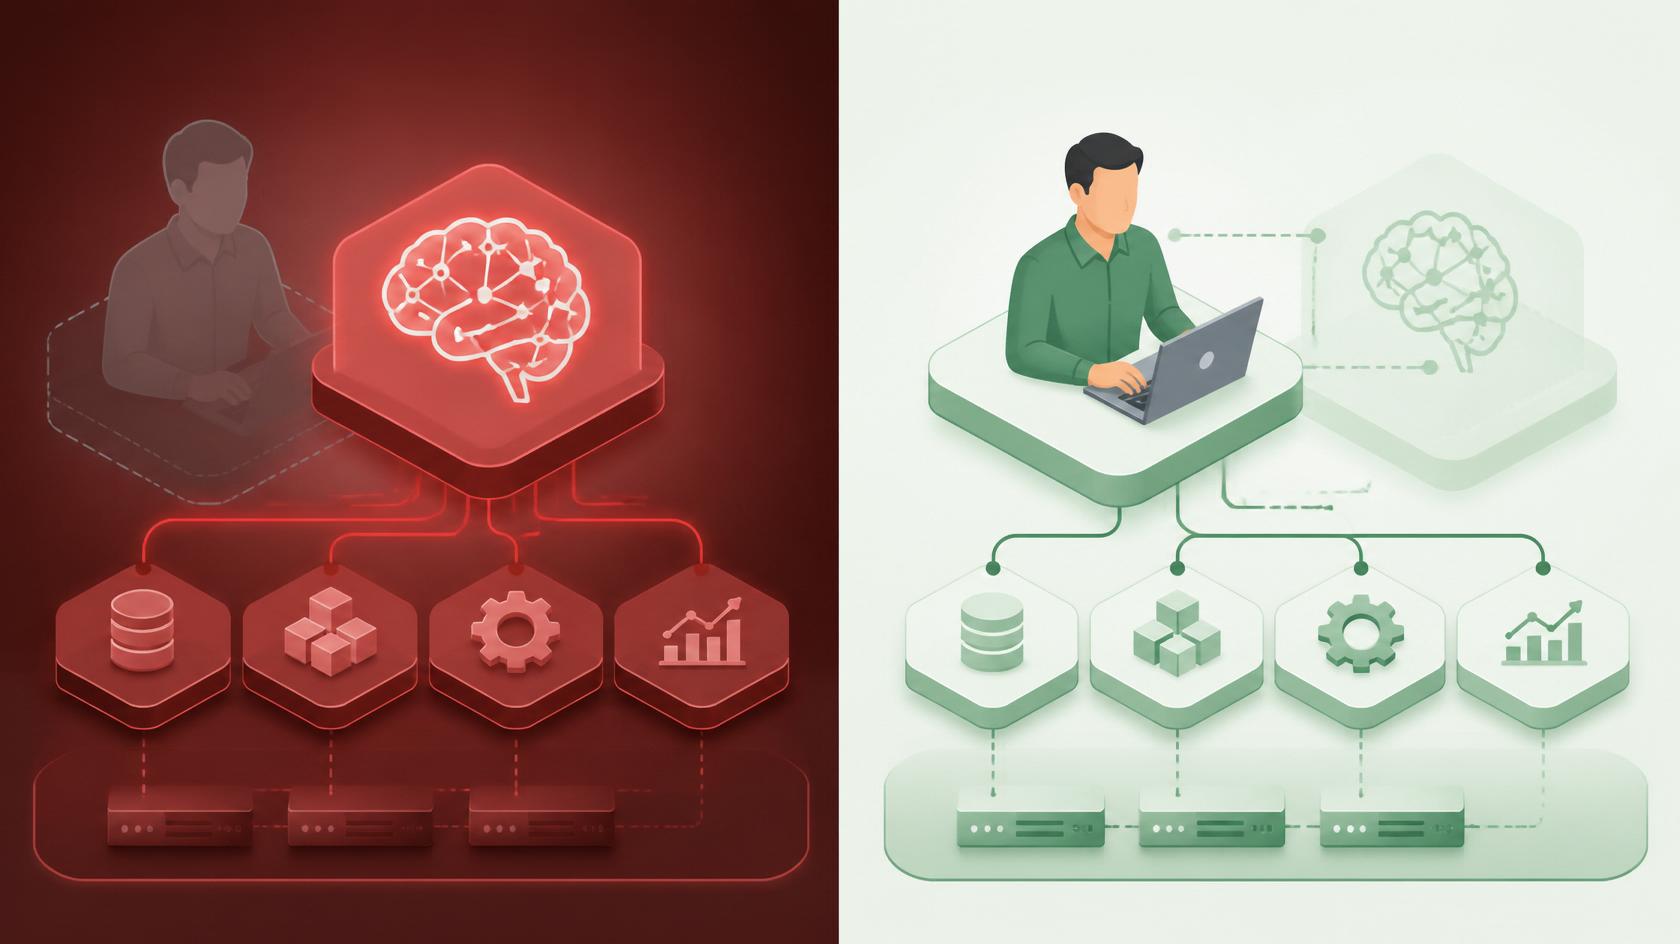
Lideranças frequentemente resistem à adoção do Escudo Cognitivo argumentando que fricção deliberada e testes de reversibilidade sacrificam a velocidade que justificou o investimento original em IA. Este argumento desmorona sob três escrutínios:
Falha 1 — Confunde Velocidade de Curto Prazo com Velocidade Sustentável: Os artigos 02, 03 e 04 desta série demonstraram, com dados quantificados, que a velocidade aparente sem fricção estrutural é sistematicamente seguida por custos ocultos de retrabalho, retreinamento e dependência que superam o ganho inicial.
Falha 2 — Ignora que a Fricção é Calibrável, Não Binária: O Componente 2 não exige fricção uniforme em toda decisão — organizações maduras aplicam fricção proporcional à criticidade da decisão, reservando o atrito deliberado para decisões de alto impacto e mantendo fluxo rápido para decisões de baixo risco.
Falha 3 — Subestima o Custo de Não Ter Rede de Segurança: A ausência do Componente 5 (Sabedoria como Serviço) significa que, no momento em que o sistema falhar — conforme documentado no Artigo 07 — não haverá capacidade humana residual disponível para conter o dano, tornando o custo de recuperação ordens de magnitude superior ao custo de manutenção preventiva do framework.
[Ponto de Inflexão Fiduciária]: A resistência interna à adoção de fricção controlada na sua organização se baseia em análise quantificada de custo-benefício, ou em pressuposição não testada de que velocidade sem fricção é sempre superior?
V. A Contabilidade Invisível da Ausência de Framework
Esta ausência de padronização de mercado significa que a decisão de adotar o Escudo Cognitivo como framework integrado — em vez de táticas isoladas por departamento — depende inteiramente da iniciativa do próprio Board, sem pressão regulatória ou de mercado equivalente para forçar a mudança. Organizações que adotam o framework completo, antes que se torne exigência regulatória ou consequência de crise pública, obtêm vantagem estrutural de resiliência sobre concorrentes que continuam tratando mitigação de Dívida Cognitiva como iniciativas fragmentadas.
Sugerimos que esta janela de vantagem competitiva, ainda disponível, se estreitará à medida que reguladores e seguradoras de risco cibernético comecem a exigir evidência de governança de IA estruturada como pré-condição de cobertura ou conformidade — movimento já em estágio inicial em diversas jurisdições. Organizações que adotam o framework voluntariamente, hoje, moldam sua própria narrativa de governança perante reguladores e seguradoras; organizações que esperam a exigência se tornar obrigatória se veem, tipicamente, implementando o mesmo framework sob pressão de prazo e escrutínio externo, com muito menos margem de escolha sobre como fazê-lo.
[Ponto de Inflexão Fiduciária]: Sua organização está adotando o Escudo Cognitivo como vantagem estrutural proativa, ou aguardará que a exigência regulatória ou uma crise pública torne a adoção obrigatória e reativa?
🏛️ Biblioteca: Metodologia Prática
Protocolo de Implementação do Escudo Cognitivo (Roteiro de 90 Dias)
Este documento estabelece o roteiro operacional inicial para implementar os cinco componentes do Escudo Cognitivo, com aprofundamento completo no caderno de aplicações práticas que encerra esta série.
01. Diagnóstico de Maturidade por Componente
Orientamos que o comitê de risco e governança digital configure, para cada um dos cinco componentes, uma avaliação de maturidade atual:
- Componente: Nome (Intenção, Fricção, Não Assistido, Verdade Fundamental, Sabedoria)
- Sistema Crítico Aplicável: A qual sistema de decisão assistida por IA este componente se aplica prioritariamente?
- Maturidade Atual: Ausente, inicial, em desenvolvimento, ou consolidado
- Responsável de Implementação: Qual função organizacional lidera a implementação deste componente?
02. Sequência de Implementação de 90 Dias
Recomenda-se a instituição de um roteiro faseado, priorizando o componente de maior risco identificado na Matriz de Diagnóstico do Artigo 06:
| Fase | Prazo | Foco | Entregável |
|---|---|---|---|
| Fase 1 — Diagnóstico e Priorização | Dias 1-30 | Avaliação de maturidade dos 5 componentes | Matriz de priorização por sistema crítico |
| Fase 2 — Implementação Piloto | Dias 31-60 | Implementação do componente prioritário em um sistema crítico | Sistema piloto operando sob novo protocolo |
| Fase 3 — Expansão e Auditoria | Dias 61-90 | Extensão a demais sistemas críticos e primeira auditoria de eficácia | Relatório de adoção e recomendação de próximos componentes |
🛡️ Framework de Integridade Analítica (Metodologia)
A elaboração deste White Paper obedece ao Protocolo FIDUCIA, estruturado para fundamentar a macroestratégia contenciosa das diretorias executivas de alto escalão com base em realidades técnicas empíricas.
- Pesquisas e Dados Verificados: Os cinco componentes do Escudo Cognitivo consolidam evidência apresentada nos Artigos 01 a 07 desta série, incluindo Barcaui RCT (2025), METR (Becker et al., 2025), estudos clínicos de CADe (Budzyń et al., 2025) e pesquisa comportamental (Shaw & Nave, Wharton — preprint disponibilizado em janeiro de 2026). O princípio de defesa em profundidade referencia literatura estabelecida de engenharia de segurança de sistemas complexos.
- Exclusão de Inferências Sintéticas: Veto absoluto à retórica especulativa. A análise concentra-se exclusivamente na consolidação de mitigações já individualmente validadas nos artigos anteriores, sem introdução de componentes especulativos não fundamentados em evidência prévia desta série.
⚖️ Isenção e Termos de Responsabilidade Fiduciária (Disclaimer)
Este material encerra uma abordagem técnica e analítica inteiramente concebida para fortalecer a macroestratégia fiduciária no cerne de Conselhos de Administração. O conteúdo estrutural não constitui, sob nenhuma premissa, emissão de parecer de arquitetura de software, auditoria formal de governança ou consultoria jurídica especializada. A FIDUCIA ADVISORY e o seu idealizador tático principal, Walter Maier Neto, declinam absolutamente de responder patrimonialmente ou civilmente por incidentes decorrentes de implementação inadequada do framework, degradação de capacidade decisória, ou erosão de expertise corporativa originados na adoção operacional destas diretrizes arquiteturais. A obrigação material e a homologação da governança de risco tecnológico restam consolidadas na função de diligência exclusiva da liderança empossada legalmente.